搜索到
57
篇与
的结果
-

-
windows choco命令安装 打开 PowerShell,输入 Set-ExecutionPolicy RemoteSigned,输入 YSet-ExecutionPolicy RemoteSigned安装 chocoiwr https://chocolatey.org/install.ps1 -UseBasicParsing | iex指定安装目录set ChocolateyInstall=E:\dowload\chocolatey\wget choco install wget添加windows系统变量,然后再cmd执行命令刷新配置refreshenv查看命令安装位置where wget在windows的cmd或者PowerShell窗口中输入choco -vchoco list -li 查看本地所有安装的软件choco list -lo 查看choco命令安装的包choco search nodejs 查找安装包choco install sublimetext3 下载choco uninstall sublimetext3 卸载choco upgrade sublimetext3 更新(update)
-
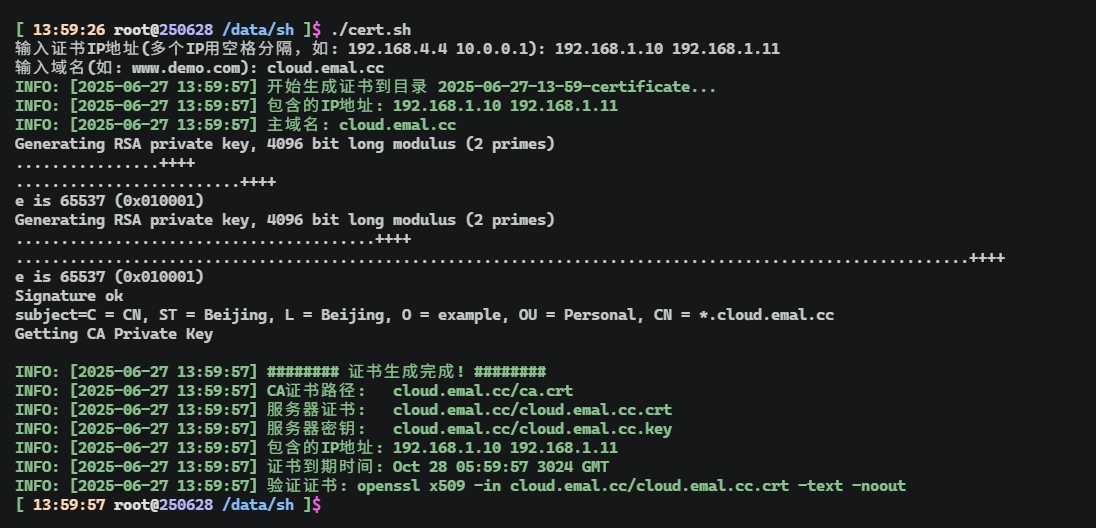
证书生成脚本 创建脚本 cert.shtouch cert.sh#!/usr/bin/env bash #set -x # 输出目录 output_dir=$(date "+%Y-%m-%d-%H-%M")-certificate inst_msg() { # 绿色 echo -e "\033[32mINFO: [$(date +"%Y-%m-%d %H:%M:%S")] $1\033[0m" } create_secret(){ mkdir -p "$output_dir" || { echo "无法创建目录 $output_dir"; exit 1; } # 使用第一个域名作为CA证书的CN local primary_domain="${domains[0]}" openssl genrsa -out "$output_dir/ca.key" 4096 openssl req -x509 -new -nodes -sha512 -days 365000 \ -subj "/C=CN/ST=Beijing/L=Beijing/O=example/OU=Personal/CN=*.${primary_domain}" \ -key "$output_dir/ca.key" -out "$output_dir/ca.crt" openssl genrsa -out "$output_dir/server.key" 4096 # 使用第一个域名作为CSR的CN openssl req -sha512 -new \ -subj "/C=CN/ST=Beijing/L=Beijing/O=example/OU=Personal/CN=${primary_domain}" \ -key "$output_dir/server.key" -out "$output_dir/server.csr" } create_ext(){ # 初始化v3.ext文件 cat > "$output_dir/v3.ext" <<-EOF authorityKeyIdentifier=keyid,issuer basicConstraints=CA:FALSE keyUsage = digitalSignature, nonRepudiation, keyEncipherment, dataEncipherment extendedKeyUsage = serverAuth subjectAltName = @alt_names [alt_names] EOF # 添加域名 local dns_count=1 for domain in "${domains[@]}"; do echo "DNS.${dns_count}=${domain}" >> "$output_dir/v3.ext" echo "DNS.$((dns_count+1))=*.${domain}" >> "$output_dir/v3.ext" # 添加泛域名 ((dns_count+=2)) done # 添加IP地址 local ip_count=1 for ip in "${ips[@]}"; do echo "IP.${ip_count}=${ip}" >> "$output_dir/v3.ext" ((ip_count++)) done } create_zs(){ openssl x509 -req -sha512 -days 365000 \ -extfile "$output_dir/v3.ext" \ -CA "$output_dir/ca.crt" -CAkey "$output_dir/ca.key" \ -CAcreateserial -in "$output_dir/server.csr" \ -out "$output_dir/server.crt" openssl x509 -inform PEM -in "$output_dir/server.crt" -out "$output_dir/server.cert" } create_st(){ create_secret create_ext create_zs } # 检查是否安装了openssl if ! command -v openssl &> /dev/null; then echo "错误: 需要安装openssl才能运行此脚本" exit 1 fi # 读取用户输入 read -p "输入证书IP地址(多个IP用空格分隔,如: 192.168.4.4 10.0.0.1): " ip_input read -p "输入域名(多个域名用空格分隔,如: example.com demo.com): " domain_input # 将输入转换为数组 IFS=' ' read -ra ips <<< "$ip_input" IFS=' ' read -ra domains <<< "$domain_input" # 验证IP地址格式 ip_count=0 for ip in "${ips[@]}"; do if [[ ! "$ip" =~ ^[0-9]+\.[0-9]+\.[0-9]+\.[0-9]+$ ]]; then echo "错误: 输入的IP地址格式不正确: $ip" exit 1 fi ((ip_count++)) done # 验证域名输入 if [[ ${#domains[@]} -eq 0 ]]; then echo "错误: 至少需要输入一个域名" exit 1 fi # 验证域名格式 for domain in "${domains[@]}"; do if [[ ! "$domain" =~ ^[a-zA-Z0-9][a-zA-Z0-9.-]*[a-zA-Z0-9]$ ]]; then echo "错误: 域名格式不正确: $domain" exit 1 fi done inst_msg "开始生成证书到目录 $output_dir..." inst_msg "包含的IP地址: ${ips[*]}" inst_msg "包含的域名: ${domains[*]}" create_st # 生成证书 # 使用第一个域名作为目录名 primary_domain="${domains[0]}" if [ -d "${primary_domain}" ]; then rm -rf "${primary_domain}" fi mv "${output_dir}" "${primary_domain}" # 查询证书到期时间 certificate=$(openssl x509 -in "${primary_domain}/server.crt" -text -noout | grep -A 1 "Not After" | awk -F': ' 'NR==1{print $2}') echo "" inst_msg "######## 证书生成完成! ########" inst_msg "CA证书路径: ${primary_domain}/ca.crt" inst_msg "服务器证书: ${primary_domain}/server.crt" inst_msg "服务器密钥: ${primary_domain}/server.key" inst_msg "包含的IP地址: ${ips[*]}" inst_msg "包含的域名: ${domains[*]}" inst_msg "泛域名: *.${domains[0]}, *.${domains[1]}, ..." inst_msg "证书到期时间: ${certificate}" inst_msg "验证证书命令: openssl x509 -in ${primary_domain}/server.crt -text -noout"
-
typecho 数据迁移 首先部署typechotypecho部署连接:https://cloud.prd.emal.cc/index.php/archives/12/备份原有数据库数据docker exec -it 容器id bash > mysqldump -u root -p'passwd' typecho_db > typecho_backup.sql新typecho数据导入以及修改数据mysql -uroot -p'passwd' < typecho_backup.sql sql> USE typecho_db; sql> UPDATE typecho_options SET value='https://新域名.com' WHERE name='siteUrl'; sql> UPDATE typecho_contents SET text=REPLACE(text,'旧域名.com','新域名.com');手动修改配置文件编辑 /data/blog/typecho/config.inc.php 添加/** 强制设置站点地址 */ define('__TYPECHO_SITE_URL__', 'https://新域名.com');使用SQL替换命令(适用于大量文章)# 导出SQL mysqldump -u root -p typecho_db > typecho.sql # 替换域名(Linux/Mac) sed -i 's/旧域名.com/新域名.com/g' typecho.sql # 重新导入 mysql -u root -p typecho_db < typecho.sql验证迁移访问 https://新域名.com/install.php 检查是否显示"已安装"登录后台检查设置 » 基本设置
-
nginx-proxy-manager部署 简介nginx-proxy-manager是一个web配置代理/反向代理的一个工具,方便简洁减少了传统nginx需要配置nginx conf配置,只需要点点点就可以完成转发docker-composeversion: '3' services: app: image: 'chishin/nginx-proxy-manager-zh:latest' restart: unless-stopped ports: - '180:80' # HTTP 端口 - '181:81' # 管理界面端口 - '443:443' # HTTPS 端口 volumes: - ./data:/data # 配置数据持久化 - ./letsencrypt:/etc/letsencryptmkdir -p ./data ./letsencrypt docker-compose up -d或者下载部署# 下载docker-compose wget https://packages.emal.cc/package/server/nginx-proxy-manager.tar.gz tar -zxvf nginx-proxy-manager.tar.gz docker-compose up -d访问访问地址:http://ip:181初始账户:admin@example.com初始密码:changeme配置转发http->https上传或者线上申请证书 创建代理
-